Conseils Oryon
Plan d'urgence opérationnel pour incidents WordPress : détection, confinement, restauration
Guide de réponse à une compromission WordPress : repérer les indicateurs, documenter l’incident, contenir les accès, restaurer depuis une sauvegarde saine antérieure à la compromission et mener l’analyse post-incident.

Vous gérez un site WordPress et soupçonnez une compromission : ce guide présente les indicateurs à relever, la documentation initiale et les étapes de confinement, d’éradication, de restauration et d’analyse post-incident.
Détecter et documenter l'incident via les IoC et scans initiaux
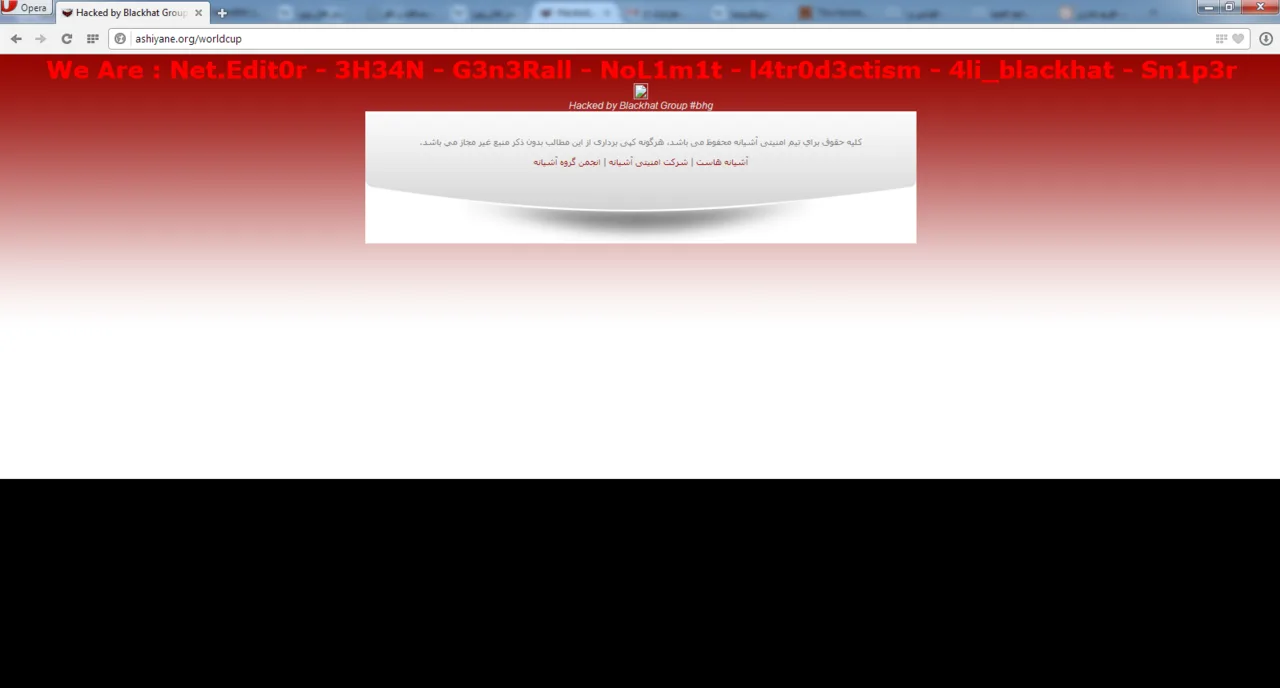
Le terme « hack » est ambigu ; pour obtenir de l’aide sur les forums, précisez les symptômes qui vous font soupçonner un piratage, appelés indicateurs de compromission (IoC). [1]
Une compromission peut être visible à l’ouverture du site dans un navigateur ; lorsque vous sollicitez de l’aide sur les forums, décrire les symptômes permet aux équipes de mieux vous aider, car toutes les compromissions ne sont pas identiques. [1]
Après une compromission, la première étape concrète recommandée est de documenter ce que vous observez et, si possible, les heures correspondantes. [1]
Cherchez des IoC précis : comptes administrateur inattendus ou élévations de rôle, fichiers cœur modifiés ou incohérences d’intégrité, tâches wp‑cron malveillantes, scripts/injections/liens SEO cachés et anomalies de connexion ou de trafic (IPs étrangères, pics de force brute). [2]
WPScan : fonctions documentées et limite de prise en charge
La fiche WPScan décrit une base de vulnérabilités maintenue manuellement, existant depuis 2014 et mise à jour quotidiennement. Elle avertit aussi que le plugin n’est plus activement pris en charge pour les clients non-entreprise. [3]
Les fonctionnalités décrites dans la fiche du plugin comprennent la recherche de vulnérabilités connues dans WordPress, ses plugins et ses thèmes, des contrôles de sécurité supplémentaires, un indicateur dans la barre d’administration et des notifications par courriel. [3]
La fiche du plugin décrit un appel API pour la version de WordPress, un pour chaque plugin installé et un pour chaque thème ; elle indique un scan quotidien par défaut et un intervalle modifiable dans les réglages. [3]
Actions de confinement immédiates à exécuter (mise en maintenance, rotation des secrets, sessions)
Avant toute modification, prenez un snapshot du disque et exportez les logs ; pour contenir l’incident, placez le site en mode maintenance ou hors‑ligne, isolez l’hôte au niveau réseau/pare‑feu, régénérez les clés/salts de wp‑config.php, changez les identifiants de base de données et révoquez les clés API et mots de passe applicatifs, puis révoquez les sessions actives. [2]
Pour couper les accès persistants, révoquez les sessions de tous les comptes concernés, réinstallez le cœur, les plugins et thèmes depuis des sources officielles, recherchez backdoors/webshells (notamment dans uploads), vérifiez mu‑plugins et drop‑ins, puis restaurez depuis une sauvegarde connue comme saine, prise avant la compromission, et renforcez les droits et paramètres. [2]
Pour déconnecter les utilisateurs encore connectés à WordPress, générez de nouvelles clés secrètes avec le générateur WordPress et remplacez celles de wp-config.php. Si vous ne disposez pas d’une sauvegarde, créez-en une ; demandez aussi à votre hébergeur quelle est sa politique de sauvegarde. [1]
Après la détection d’une compromission, forcez une réinitialisation globale des mots de passe de tous les utilisateurs, en particulier des administrateurs, afin de limiter les modifications supplémentaires. [1]
Éradication et restauration contrôlée depuis sauvegardes vérifiées
Pour nettoyer un site WordPress piraté, il est possible de réinstaller certains de ses éléments. Réinstallez la même version du logiciel que celle utilisée par le site et transférez les fichiers par FTP/SFTP plutôt que d’employer les options de réinstallation de WP-ADMIN. Une fois le site assaini, mettez WordPress à jour, puis changez à nouveau les mots de passe depuis un environnement sain. [1]
Lors de la mise à jour ou du remplacement des fichiers de wp-content, qui contient les fichiers des thèmes et des plugins, procédez avec davantage de précaution. Examinez aussi le fichier .htaccess : il est souvent modifié à des fins malveillantes et peut se trouver à la racine de l’installation ou dans d’autres répertoires. [1]
Conservez des sauvegardes régulières de la base de données et des fichiers. Avant la phase suivante du nettoyage, prenez un nouvel instantané de l’environnement, même infecté, afin de garder une copie de référence en cas de défaillance grave. La recherche et la suppression de la compromission dépendront notamment des symptômes et de vos compétences techniques. [1]
Activités post-incident et obligations (analyse RAC, remédiation et surveillance)
Analysez la cause de l’incident pour déterminer si une vulnérabilité, un plugin ou un identifiant a servi de point d’entrée ; consignez les enseignements et mettez à jour le plan de réponse et les contrôles. Respectez les éventuelles obligations de divulgation aux utilisateurs, aux autorités de régulation ou à l’hébergeur, conformément au droit applicable. [2]
Ne réutilisez pas l’environnement antérieur à l’incident tel quel : supposez qu’une persistance est possible tant que sa suppression n’est pas démontrée. Si le serveur hôte peut lui-même être compromis au niveau administrateur, reconstruisez le serveur, et pas seulement WordPress. Préservez les journaux et les images disque avant l’éradication, pour l’analyse forensique et les obligations de divulgation. [2]
Pour conclure
Précisez et documentez les symptômes observés, puis suivez les étapes adaptées à l’incident : recherche de vulnérabilités connues, confinement des accès, éradication, restauration depuis une sauvegarde connue comme saine et prise avant la compromission, puis analyse des causes.