Conseils Oryon
Hébergement WordPress : migrer vers un managé ou garder un VPS ?
Guide décisionnel pour les TPE/PME : comparer la réduction de charge opérationnelle et le risque lié aux mises à jour PHP entre un hébergement managé et un VPS/autogéré, après les divulgations de vulnérabilités de 2026.

Après les divulgations de vulnérabilités PHP et WordPress en 2026, ce guide aide les TPE/PME propriétaires de sites WordPress à comparer un hébergement managé et un VPS autogéré, en vérifiant les tâches et les mises à jour prises en charge par chaque offre.
Le choix porte moins sur le nom de l’offre que sur la répartition du travail. Qui repère les systèmes concernés, vérifie les versions installées, applique les correctifs et suit les problèmes détectés ? Comparer ces responsabilités permet de distinguer une aide à l’administration d’une prise en charge effective des tâches dont votre site a besoin.
Portée et urgence des vulnérabilités PHP récentes (php2shell)
La CISA recommande de patcher immédiatement les vulnérabilités PHP appelées « php2shell » (CVE‑2026‑109618 et CVE‑2026‑109619), qui permettent une exécution de code distante non authentifiée et touchent toutes les installations PHP exposant des requêtes web ; elle conseille de mettre à jour vers PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. [1]
Le bulletin de la Cybersecurity and Infrastructure Security Agency a été diffusé le 21/10/2026 et signale une mise à jour disponible de son avis. [1]
Pour comparer les modes d’hébergement, la question est donc précise : qui identifie la version de PHP utilisée par le site et qui prend en charge sa mise à jour lorsqu’un correctif est disponible ? Une mention générale de « mises à jour automatiques » ne répond pas, à elle seule, à cette question sur PHP.
Exposition spécifique de WordPress aux vulnérabilités et conditions d'exploitation
Un défaut dans WordPress peut permettre à un attaquant non authentifié de manipuler la résolution des modèles de page pour exécuter des fichiers PHP locaux situés hors du répertoire du thème actif, ce qui peut conduire à une exécution de code à distance sous des conditions spécifiques. [2]
Le code d’exploitation pour la vulnérabilité CVE‑2026‑87902 est disponible dans la nature et la CISA l’a ajoutée à son catalogue Known Exploited Vulnerabilities (KEV). [2]
L’exploitation repose sur la possibilité de faire inclure par get_page_template() un fichier .php lisible en dehors des dossiers de thème actifs, et elle nécessite que des préconditions sur le serveur et le thème soient réunies pour aboutir à une RCE. [2]
Cette vulnérabilité WordPress et les vulnérabilités PHP évoquées plus haut sont des sujets distincts. Les conditions propres à l’exploitation du défaut WordPress évitent de conclure que chaque site est exploitable de la même manière ; elles ne répondent pas non plus à la question de savoir qui maintient WordPress et PHP dans chaque formule d’hébergement.
Bonnes pratiques de gestion des vulnérabilités et patch management
L’avis recommande d’appliquer aux systèmes vulnérables les mises à jour appropriées fournies par WordPress ou par d’autres fournisseurs utilisant ce logiciel, immédiatement après les tests appropriés. Il préconise un processus documenté de gestion des vulnérabilités pour les actifs de l’entreprise, dont la documentation est revue et actualisée chaque année ou lors de changements importants, ainsi qu’une stratégie de remédiation fondée sur les risques, documentée et revue chaque mois ou plus souvent. [2]
L’avis préconise des mises à jour applicatives automatisées sur les actifs de l’entreprise chaque mois ou plus souvent, des scans automatisés des vulnérabilités des actifs internes chaque trimestre ou plus souvent, authentifiés et non authentifiés avec un outil conforme à SCAP, ainsi que la remédiation des vulnérabilités logicielles détectées chaque mois ou plus souvent, au moyen de processus et d’outils fondés sur le processus de remédiation. [2]
L’avis recommande de maintenir l’infrastructure réseau à jour, par exemple en exécutant la dernière version stable des logiciels et/ou en utilisant des offres de réseau en tant que service actuellement prises en charge. Il préconise de vérifier les versions logicielles chaque mois ou plus souvent pour confirmer qu’elles sont toujours prises en charge. [2]
Ces activités ne sont pas interchangeables : mettre à jour, rechercher des vulnérabilités et traiter les problèmes détectés répondent à des questions différentes. Dans la comparaison entre managé et VPS, il faut donc examiner séparément la prise en charge de chacune, plutôt que déduire d’une fonction de mise à jour automatique que l’ensemble du suivi est assuré.
Caractéristiques concrètes d'un hébergement WordPress managé
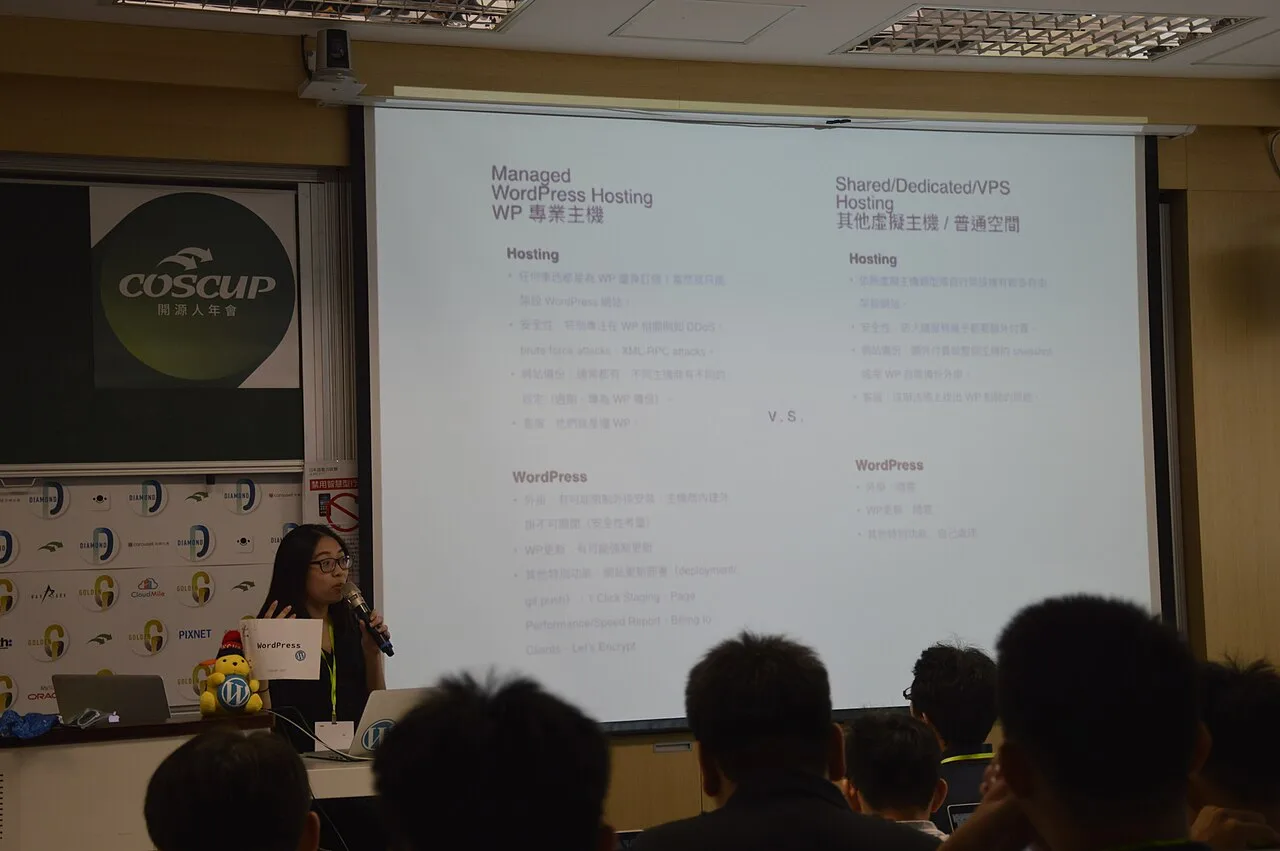
Dans une offre dite « managed », le fournisseur prend en charge l’administration back‑end et des aspects tels que l’installation de WordPress, les mises à jour logicielles, la sécurité, les sauvegardes et l’optimisation des performances, tandis que le propriétaire conserve la gestion du contenu et du marketing. [3]
Selon Hostinger, les sites WordPress hébergés dans ses formules Premium, Business, Unlimited et Cloud disposent de fonctions et de services supplémentaires destinés à faciliter leur gestion. [3]
La documentation de Hostinger mentionne une optimisation avancée pour WooCommerce et indique que, pour démarrer, on peut installer WordPress avec l’installateur automatique ou déplacer un site existant avec l’outil de migration automatique. [3]
L’exemple d’un fournisseur illustre des fonctions possibles, sans définir le périmètre de toutes les offres managées. Une interface de gestion ou un outil de migration peut simplifier une tâche, mais ne précise pas, par lui-même, qui intervient lorsqu’une vulnérabilité concerne PHP, WordPress ou un autre logiciel du site.
Face à un VPS autogéré, la comparaison utile consiste à attribuer chaque tâche à un responsable identifiable. Si votre équipe conserve le suivi des versions, des sauvegardes ou des problèmes détectés, ces tâches restent à intégrer dans l’évaluation de sa capacité interne, même si une partie de l’administration est confiée au fournisseur.
Mesures temporaires et contrôles complémentaires si le patch n'est pas immédiat
La CISA recommande aux organisations d’identifier et d’inventorier leurs systèmes exécutant PHP, d’appliquer immédiatement le correctif en donnant la priorité aux systèmes exposés à Internet et de surveiller les activités suspectes. Elle préconise de mettre hors ligne les systèmes utilisant PHP jusqu’à leur correction ou leur mise à jour si une mise à jour immédiate est impossible ou si l’organisation continue d’utiliser PHP 8.1 ou une version antérieure non prise en charge. Un pare-feu applicatif web peut offrir une certaine protection en attendant la correction ou la mise à jour. [1]
L’avis recommande d’appliquer le principe du moindre privilège à tous les systèmes et services et d’exécuter les logiciels sous un compte sans privilèges administratifs afin de réduire les effets d’une attaque réussie. Il recommande aussi de gérer les comptes par défaut des actifs et logiciels de l’entreprise ; les désactiver ou les rendre inutilisables sont des exemples de mesures possibles. [2]
Ces mesures répondent à des situations différentes : l’inventaire aide à savoir quels systèmes sont concernés, tandis que les mesures temporaires concernent le cas où le correctif ne peut pas être appliqué immédiatement. Le choix d’un hébergement ne remplace donc pas l’examen de la situation présente d’un site vulnérable.
Pour conclure
Pour décider : mesurez d’abord votre capacité interne à appliquer des correctifs rapides et à inventorier les environnements PHP ; si cette capacité manque, envisager un hébergement managé peut réduire la charge opérationnelle. Découvrez notre offre Infogérance pour un accompagnement adapté à la maintenance et aux sauvegardes.
Comparez ensuite le périmètre effectivement pris en charge avec les tâches que votre équipe peut encore assurer. Le managé et le VPS autogéré ne se distinguent pas seulement par leurs outils : la décision dépend aussi de la clarté des responsabilités lorsqu’une mise à jour ou une remédiation devient nécessaire.